FH Technikum Wien
Secure Edge AI Gateway for IoT Sensor Networks
Lightweight Detection of Sensor-Data Integrity Attacks
MIO-3 Master's Project · 2026–2027 · In Arbeit
MSc Internet of Things & Intelligent Systems
Arbeitstitel · aktueller Forschungsumfang; finale Abstimmung mit der Betreuung steht aus.
Kurzbeschreibung
IoT-Sensorsysteme erzeugen kontinuierlich Betriebsdaten. Manipulierte Messwerte können deren Integrität und darauf aufbauende Entscheidungen beeinträchtigen. Das Projekt untersucht, ob leichtgewichtige Anomalieerkennung direkt auf einem ressourcenbeschränkten Edge Gateway möglich ist. Umweltsensordaten dienen als legitime Verhaltensbasis und experimentelle Arbeitslast; allgemeine Umweltanomalien sind nicht das primäre Forschungsproblem. Kontrollierte Manipulationen werden ausschließlich im isolierten Forschungstestbed erzeugt. Geplant ist die Evaluierung von Erkennungsleistung und Ressourcenbedarf.
Forschungsziel
Ziel ist der Entwurf und die experimentelle Evaluierung eines reproduzierbaren Prototyps für lokales Sicherheitsmonitoring von Sensor-Data Integrity. Leichtgewichtige statistische und Machine-Learning-Verfahren sollen Manipulationen von Sensorbeobachtungen erkennen. Implementierung und experimentelle Ergebnisse stehen noch aus.
Forschungsfragen
Aktueller Entwurf
- RQ1
- How can normal multivariate IoT sensor behaviour be represented to support the detection of sensor-data integrity attacks?
- RQ2
- How effectively can lightweight anomaly-detection methods detect different forms of sensor-data manipulation compared with a statistical baseline?
- RQ3
- What trade-offs arise between attack-detection performance and edge-resource consumption when detection is executed on a resource-constrained IoT gateway?
Systemarchitektur
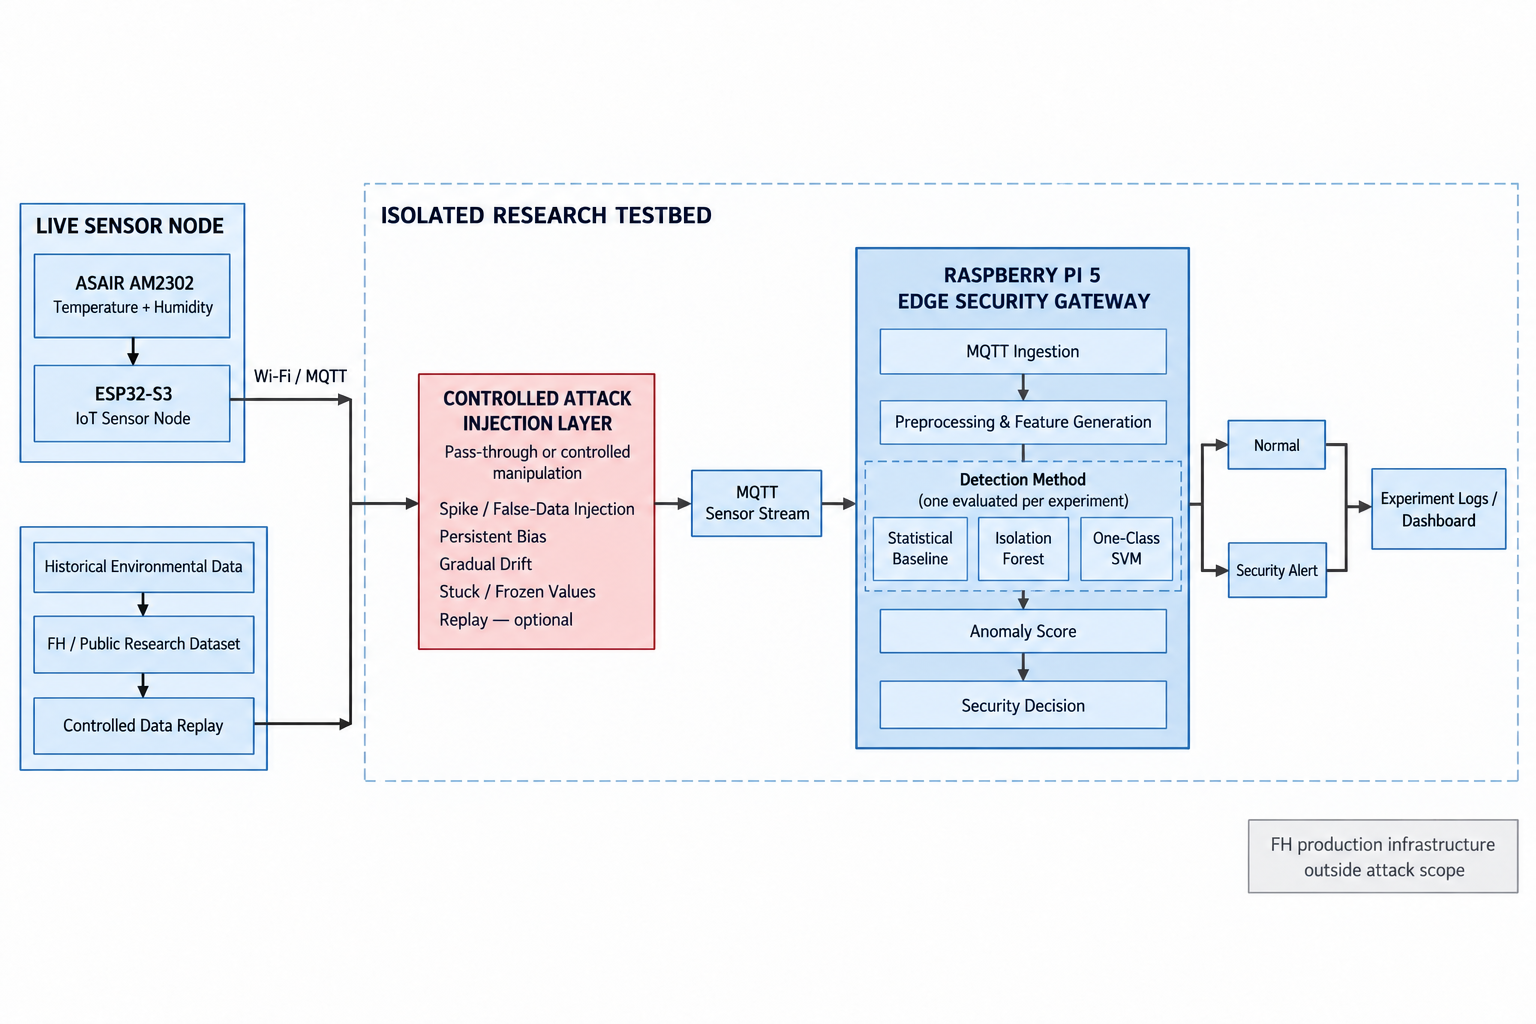
Geplanter Live-Datenpfad: ASAIR AM2302 → ESP32-S3 → Wi-Fi / MQTT → unveränderte Weiterleitung oder Controlled Attack Injection → Raspberry Pi 5 Edge Security Gateway → statistische / ML-Erkennung → Normalzustand oder Sicherheitsalarm. Historische Umweltdaten können nach Klärung des Zugangs kontrolliert in dasselbe Isolated Research Testbed eingespielt werden. Die FH-Produktionsinfrastruktur liegt ausdrücklich außerhalb des Angriffsumfangs.
Experimenteller Ansatz
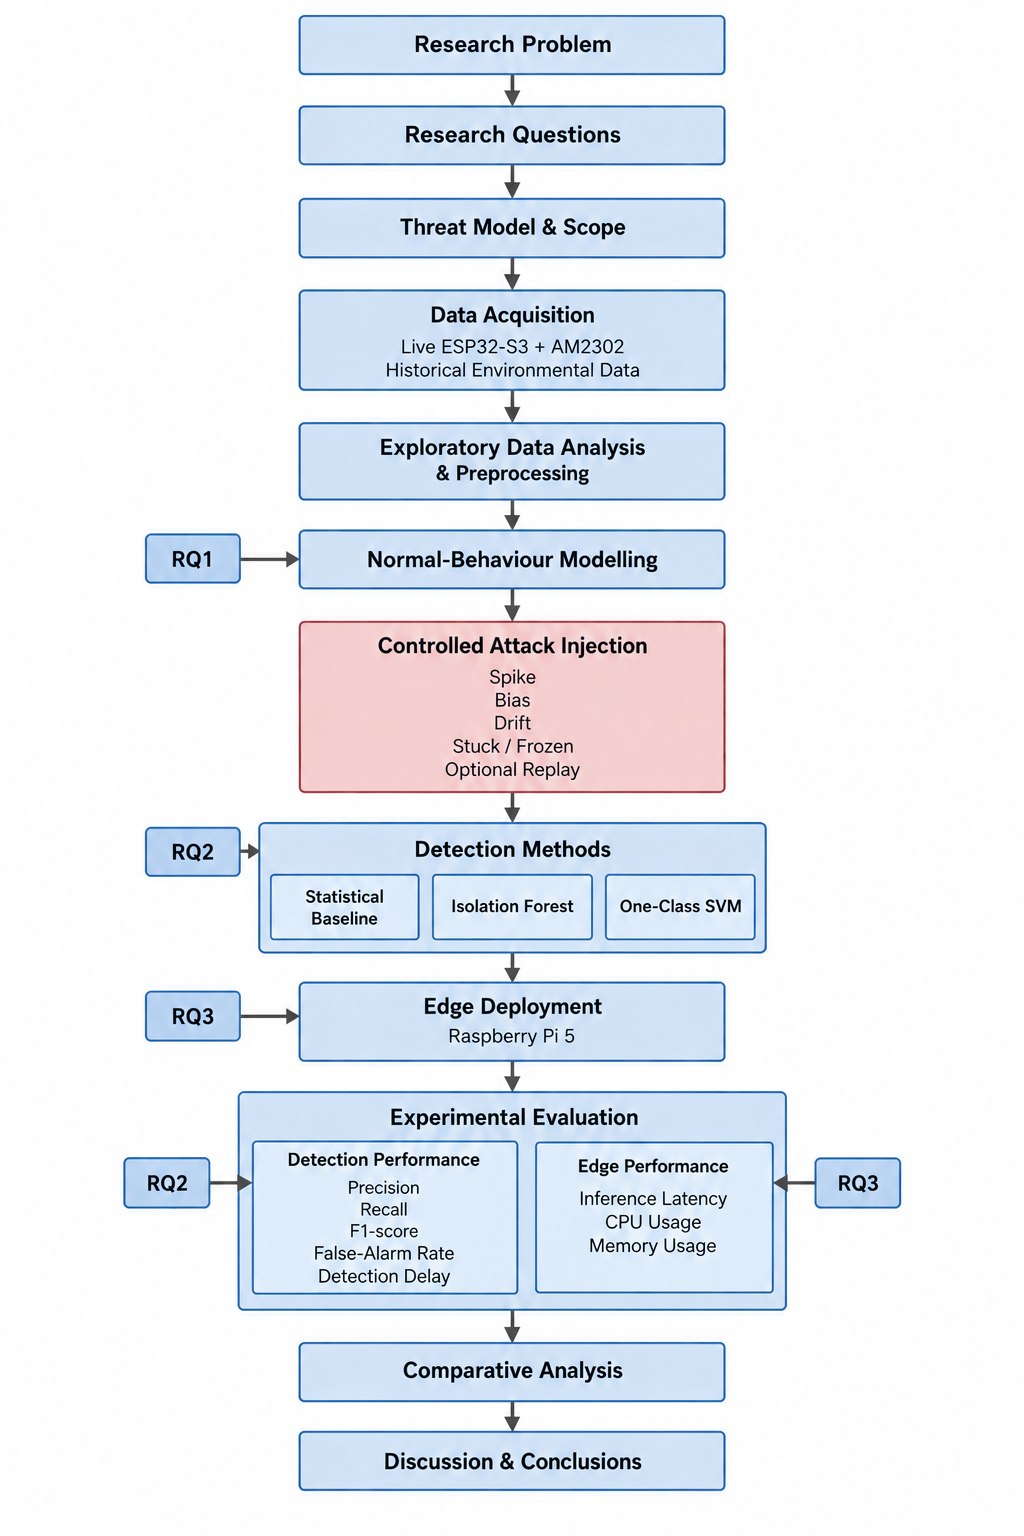
Legitime Sensordaten → Vorverarbeitung → Modellierung normalen Verhaltens → Controlled Attack Injection → unabhängiger Vergleich der Erkennungsverfahren → Ausführung auf dem Raspberry Pi 5 → Evaluierung von Erkennungsleistung und Ressourcenbedarf. RQ1 adressiert die Verhaltensmodellierung, RQ2 den Methodenvergleich und die Erkennungsleistung, RQ3 die Edge-Ausführung und Ressourcenmessung.
Untersuchte Verfahren
- Statistical Baseline
- Isolation Forest
- One-Class SVM
Im geplanten Vergleich dient die Statistical Baseline als transparente Referenz. Isolation Forest und One-Class SVM bieten alternative Ansätze, um Abweichungen vom normalen Sensorverhalten zu erkennen. Pro Experiment wird ein Verfahren unabhängig evaluiert; eine Rangfolge ist noch nicht bekannt.
Kontrollierte Angriffsszenarien
Die folgenden Manipulationen sind ausschließlich als kontrollierte Experimente im isolierten Forschungstestbed vorgesehen.
- Spike / False-Data Injection
- Persistent Bias
- Gradual Drift
- Stuck / Frozen Values
- Replay — optionales späteres Experiment
Testplattform
Hardware
- Raspberry Pi 5
- ESP32-S3-DevKitC-1
- ASAIR AM2302
- microSD-Speicher und lokales Netzwerk
Software / Protokolle (geplant)
- Linux / Raspberry Pi OS
- Wi-Fi / MQTT
- Python · pandas / NumPy · scikit-learn
- Jupyter bei Bedarf für explorative Analysen
Evaluierung
Untersucht werden die Zielkonflikte zwischen Erkennungsleistung und Rechenaufwand am Edge Gateway. Messergebnisse liegen noch nicht vor.
Erkennungsleistung
- Precision
- Recall
- F1-score
- False-Alarm Rate
- Detection Delay, soweit anwendbar
Edge-Ressourcen
- Inference Latency
- CPU Usage
- Memory Usage
Abgrenzung
Im Umfang liegt Sensor-Data Integrity Monitoring durch kontrollierte Manipulation von Sensorbeobachtungen. Ausgeschlossen sind allgemeine IDS, Malware-Erkennung, Firmware-Exploits, WLAN- und Passwortangriffe, MQTT-Broker-Exploits, kryptografische Angriffe sowie Angriffe auf die FH-Produktionsinfrastruktur.
Aktueller Stand
Vorhanden / konzipiert
- Initialer Forschungsumfang definiert
- Raspberry Pi 5, ESP32-S3 und ASAIR AM2302 verfügbar
- Initiale Systemarchitektur und Forschungsmethodik entworfen
In Vorbereitung / geplant
- Finale Abstimmung des Forschungsumfangs und Klärung des Datenzugangs
- Testbed-Aufbau und Datenerfassung
- Statistische Baseline und ML-Experimente
- Edge-Benchmarking